
製品
PRODUCTS
wolfSSLの耐量子暗号サポート
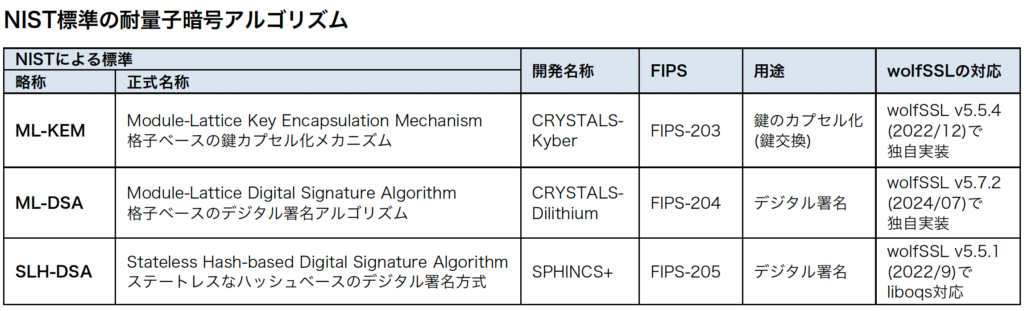
量子コンピューティングの実用化が迫るに従ってセキュリティの脅威が現実的なものとなりつつあります。HNDL攻撃(Harvest Now, Decrypt Later)の観点からも、さらに前からの対策が重要です。この脅威に対応するために、米CNSAで2030に向けた新しいロードマップ(CNSA2.0)が策定されています。2024年8月には米NISTからはそのための耐量子暗号(PQC)アルゴリズムの標準がドラフトから正式版となったことで、こうした脅威への現実的な対応が可能となってきています。
wolfSSLは、耐量子暗号のサポートに早くから力を注ぎ、オープンソースアルゴリズム(liboqs)への対応はもとより、自社開発のアルゴリズムにも取り組んできました。x86_64およびARMアーキテクチャはもちろん、RISC-V他幅広いMCU/MPUアーキテクチャーで高いパフォーマンスを発揮するように設計されたwolfSSLのアルゴリズム実装は、幅広い耐量子暗号のニーズとの互換性を確保し、さまざまなプラットフォームで量子コンピューティングの脅威に対する堅牢な保護を提供します。移植性に優れ、ベアメタル環境や幅広い汎用OS、 RTOSで動作し、フットプリントが最小限であるため、組み込みシステムに適しています。
wolfSSL製品のPQC
wolfSSLは商用セキュリティライブラリとして世界で初め
てCNSA 2.0に準拠した、安全な鍵カプセル化のためのML-KEM (Kyber)、デジタル署名のためのML-DSA(Dilithium)などの耐量子暗号アルゴリズムを包括的に提供し、堅牢な耐量子の鍵交換と認証を実現しています。当社のML-KEM、ML-DSAおよびSLH-DSA実装は最新のFIPS 203、FIPS 204およびFIPS 205標準に準拠しています。またIETFのRFCとして標準化されているLMS(Leighton-Micali Signature)、XMSS(eXtended Merkle Signature Scheme)などのハッシュベースの署名スキームをサポートし、ステートフルとステートレスの両方の署名オプションを提供します。
セキュアプロトコルとの統合
先に挙げた最先端の耐量子アルゴリズムはコアの暗号化ライブラリwolfCryptと完全に統合し、TLS 1.3、DTLS1.3、SSH 2.0、 MQTTv3/5、MQTT-SNなどの重要なプロトコルと共に動作します。P521(CNSA 2.0およびFIPS 140-3準拠)とKYBER_LEVEL5などのハイブリッド鍵交換、X.509証明書の代替署名スキームとしてのML-DSAなどの署名スキームを組み込むことで、従来の暗号化から耐量子暗号へのスムーズな移行が保証されます。これらはwolfBoot、wolfSSH、cURLなどの弊社製品、またApache Web Serverなどの一般的なプラットフォームやツールですぐに利用でき、将来を見据えたセキュリティ実装をお客様のシステムや製品で実現することができます。詳細は、info@wolfssl.jpまでお問い合わせください 。
特長
- wolfBoot、wolfMQTT、 wolfSSH、wolfHSM、wolfTPM、cURL、Apache Web Serverで利用でき、柔軟なPQCサポートが可能です。
- ハッシュベースの SLH-DSA (FIPS 205)、LMS、および XMSS 署名 (ステートフル・オプションおよびステートレス・オプション)。
- x86_64、ARMおよびRISC-Vアーキテクチャ向けのアセンブリルーチンによりに最適化されたパフォーマンスで、フットプリントが小さく、ベアメタルをサポートする組み込みシステムに最適です。
- wolfCryptに完全に統合されており、(D)TLS 1.3とMQTTのサポートにより、シームレスなPQCの採用が可能です。
- wolfTPMの新しいTCG TPM 2.0 v1.85 PQC仕様対応。
- 製品レベルの独自実装の提供に伴う、libOQS(Open Quantum Safe)アルゴリズム統合の非推奨化および削除。
- 開発中:FN-DSA(FIPS 206)署名のサポート。wolfBoot、wolfTPM、fTPM、wolfHSMへの統合を予定。
- 近日取得予定:FIPS 140-3PQC認証!
wolfCryptでのアルゴリズムサポート
- ML-KEM-512
- ML-KEM-768
- ML-KEM-1024 (CNSA 2.0準拠)
- x86_64、ARMとRISC-V の最適化
一般的な署名スキーム
ML-DSA(Dilthium、FIPS 204)の実装
パラメータセット:
- ML-DSA-44
- ML-DSA-65
- ML-DSA-87 (CNSA 2.0準拠)
- x86_64 、 ARMとRISC-V の最適化
ステートレスハッシュベースの署名スキーム
SLH-DSA(FIPS 205)の実装
パラメータセット:
- SLH-DSA SHAKE128s
- SLH-DSA SHAKE128f
- SLH-DSA SHAKE192s
- SLH-DSA SHAKE192f
- SLH-DSA SHAKE256s
- SLH-DSA SHAKE256f
- SLH-DSA SHA2_128s
- SLH-DSA SHA2_128f
- SLH-DSA SHA2_192s
- SLH-DSA SHA2_192f
- SLH-DSA SHA2_256s
- SLH-DSA SHA2_256f
ステートフルハッシュベースの署名スキーム
LMS/HSSの実装(CNSA 2.0準拠)
- RFCの8554
XMSS/XMSS^MT の実装 (CNSA 2.0 準拠)
- RFC 8391
プロトコルサポート
- ML_KEM_512
- ML_KEM_768
- ML_KEM_1024
- SecP256r1MLKEM512 (FIPS 140-3 とのハイブリッド)
- SecP384r1MLKEM768 (FIPS 140-3 とのハイブリッド)
- SecP521r1MLKEM1024 (FIPS 140-3 とのハイブリッド。CNSA 2.0準拠)
- SecP256r1MLKEM768(FIPS 140-3とハイブリッド)
- SecP521r1MLKEM1024(FIPS 140-3とハイブリッド)
- SecP384r1MLKEM1024(FIPS140-3とハイブリッド)
- X25519MLKEM512(FIPS140-3とハイブリッド)
- X25519MLKEM768(FIPS140-3とハイブリッド)
- X448MLKEM768(FIPS140-3とハイブリッド)
Sigalgs 拡張コードポイント
- ML_DSA_44
- ML_DSA_65
- ML_DSA_87 (CNSA 2.0 準拠)
対称暗号
- TLS_AES_128_GCM_SHA256 (FIPS 140-3 準拠)
- TLS_AES_256_GCM_SHA384 (FIPS 140-3 および CNSA 2.0 準拠)
X.509 2019年版(Chimera証明書)およびX9.146 TLS1.3拡張
- 代替署名公開鍵拡張
- 代替署名アルゴリズム拡張
- 代替署名値拡張
- 署名アルゴリズムネゴシエーション用の X9.146 CKS 拡張
SSHv2
- mlkem768nistp256-sha256 (FIPS 140-3 とのハイブリッド)
- mlkem1024nistp384-sha384(FIPS140-3ハイブリッド)
- mlkem768x25519-sha256
本番環境のwolfSSL耐量子製品
- ExpressVPNのLightwayプロトコルは、(D)TLS 1.3を使用し、耐量子アルゴリズムで数百万台のデバイスを保護しています 詳細はこちらをご覧ください。
- EigenQ
- Pumamesh
コラボレーションプロジェクト
- Wells Fargo, wolfSL and KeyFactor Proof of Technology for QTLS
- STM32でのデモ用PQM4のkyber実装との初期統合
- NIST(米国国立標準技術研究所)のNCCoE(National Cybersecurity Center of Excellence)の耐量子暗号への移行プロジェクト
- wolfBootとQXEdget間のwolfSSLとCrypto4Aの相互運用性:LMSデモプロジェクトの使用
- ML-KEMおよびECDHハイブリッドスキームを使用したwolfSSHとAWS Transfer Family間のwolfSSLおよびAWSの相互運用性
リリースプラン
- FIPS140-3PQC認証取得手続きが進行中
- ポスト量子アルゴリズムのACVPおよびCMVP認証
- PKCS #7でのPQCアルゴリズムサポート
- より多くのオープンソースプロジェクトに対する統合により、それらを量子セーフにする
- TLS 1.3ハンドシェイク認証でのSLH-DSAサポート
- wolfSSLおよびwolfMQTTでのEd25519とML-DSAのハイブリッド化
- wolfSSLでのSM2鍵交換(KEX)とML-KEMのハイブリッド化
- wolfCLUのポスト量子アルゴリズムを使用したPKIアーティファクト生成のサポート
- wolfHSMでのポスト量子アルゴリズムのサポート
- (D)TLS 1.3ハンドシェイク時に使用するルートCA証明書および中間CA証明書でのLMSとXMSSのサポート
- LinuxおよびBSDカーネルプロバイダーでの耐量子暗号サポート
- wolfGuard(FIPS WireGuard)での耐量子鍵共有
- wolfSSL PKCS11 コンシューマーでの LMSおよびXMSS サポート
- wolfPKCS11でのLMSおよびXMSSサポート
- 欧州市場向けに FrodoKEM、FN-DSA、HQC を実装
- 仕様に基づくwolfSSLおよびcurlでのMerkle Tree Certificateサポート
- wolfProviderでの耐量子アルゴリズムサポート
- 今後使われる署名のためのポスト量子暗号の実装